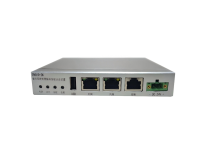
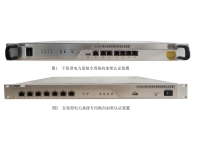
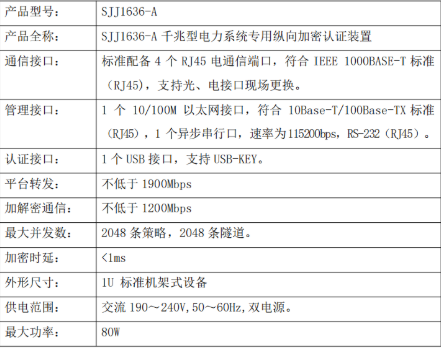
性能指标
产品主要功能
采用国家主管部门审批通过的专用密码算法(SSF09、SM2、SM3)、专用协议、CA(证书签发系统)统一管理 IP 层通信加密,符合 IPSec,密文采用封装安全载荷(ESP)
密钥管理采用公私钥体制,符合 X.509 标准,使用 BASE-64 编码,由调度证书服务系统统一签发
五类安全证书机制:根证书、操作员证书、管理中心证书、纵向认证设 备证书、对机证书
可使用符合《电力专用纵向加密认证装置技术规范》要求的证书服务系 统下发的数字证书和操作员卡或 USB KEY
采用透明网桥模式,不影响原有网络和终端设备的配置,系统扩展性好
一对多加密模式,适应所有广域网络,扩展性好,灵活性高
具有完善的自检、告警、自愈、审计功能
在启动和运行过程中,发生的事件和错误都有日志记录,可以通过配置 管理软件查看事件和定位故障。操作员对设备进行的所有操作都有日志记录,便于对其进行归纳和分析。日志文件存在设备中,可导出
具有声光组合告警提示
支持双路双出
支持双机热备功能
支持本地设置和远程管理
基于 Windows图形界面的专用配置管理软件对设备进行各类配置管理工 作,界面友好,操作便捷
本地配置管理:证书管理、隧道管理、策略管理、系统配置和日志管理
支持软件备份、恢复和增量升级
产品特点
专用处理器 采用非 INTEL 指令系统的处理器,避免由于 INTEL 的指令系 统存在安全漏洞或者后门指令带来的风险
定制系统 选用精简的、安全的、固化的 LINUX 操作系统,除去了 TCP/IP 协议栈和其它不需要的系统服务,采用直接在链路层操作网卡,剥离出 应用层数据
定制协议 涉及到的安全协议全部都是定制的,专门定制的协议带来了很 高的安全性,可以更有效地防攻击
自主防护 包括物理保护措施(保护开关、机箱锁),开壳自动销毁主密 钥和关键数据
智能卡认证 操作设备必须通过智能卡或 USB KEY 身份认证
高可靠性 提供冗余电源、专用算法芯片、FLASH 芯片互备、硬件看门狗 和自愈监控系统,具有故障声光告警
自适应 支持硬件旁路和自适应旁路方式,故障自动识别、路径自动切换
双机热备 支持双机热备运行模式,主备机快速自动切换
高网络适应性 支持双网口、透明接入,只需占用一个 IP 地址,不影响 原有网络拓扑结构、网络设备设置,加密通道对局域网内的计算机透明
模式灵活 支持双入双出,支持 802.1Q VLAN Trunk、VLAN 与隧道绑定, 支持流量均衡网络环境下的多机协同工作模式
典型模式
国家电力调度数据网络是 IP 专线网络,电力专用纵向加密认证装置部署在电力控制系统的内部局域网与电力调度数据网络的路由器之间。
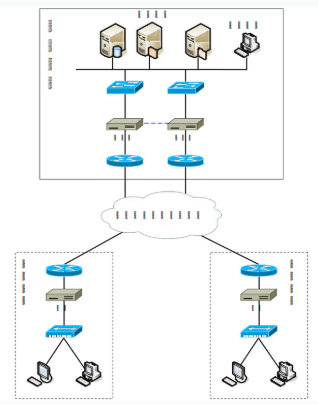
电力专用纵向加密认证装置采用“统一协调、分级管理”体制进行密钥密码 管理,由各级管理系统完成对本调度中心的设备直接管理,对下属的调度中心或 厂站的设备置统一远程管理。
分级部署
电力系统专用纵向加密认证装置应用于所有具备网络通信能力的枢纽变电 站、发电厂和各级电力调度通信中心内。
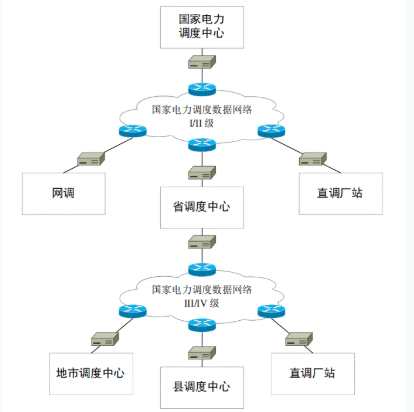
上一级调度中心要和多个下一级调度中心进行加密通信,业务流量大,而且 可靠性要求高,因此,可采用双机热备方式部署两台千兆型设备,从而兼顾了性能和可用性。
对于下一级调度中心,可以根据业务流量选配两台千兆型或百兆型设备;
直调厂站或变电站选配一台或两台百兆型设备较为合理。 配网终端选用台十兆设备。