|
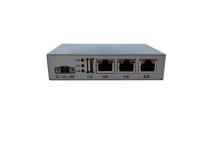
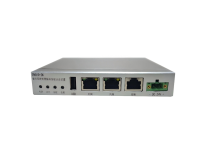
DVG100/1000(国产化)百兆/千兆纵向加密认证装置恒控专用纵向加密认证装置是(国产化)在现有通用千兆型、百兆型、十兆型纵向加密装置的基础上,采用国产化元器件(自主可控)研制的百兆型和千兆型纵向加密装置,主要应用在国家电网所辖范围内主站、变电站及发电企业、新能源场站,用于保障电力调度系统 业务数据、新能源场站就地数据网的机密性和完整性。 (国产化)纵向加密装置利用隧道加密技术为用户构建安全可靠的虚拟专用网络,采用国密 SM2/SM3/SM4 算法、SSF09 算法(国电专用对称密码算法)为用户数据提供机密性、完整性保护,为用户内部网络建立安全屏障。为保证和线上现有产品的互联互通,本装置同时支持 RSA、MD5 算法。 
收藏
性能指标:
电气特性:
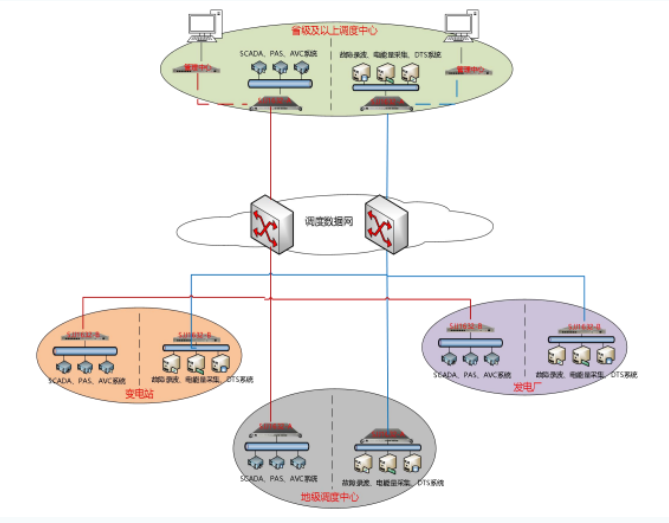
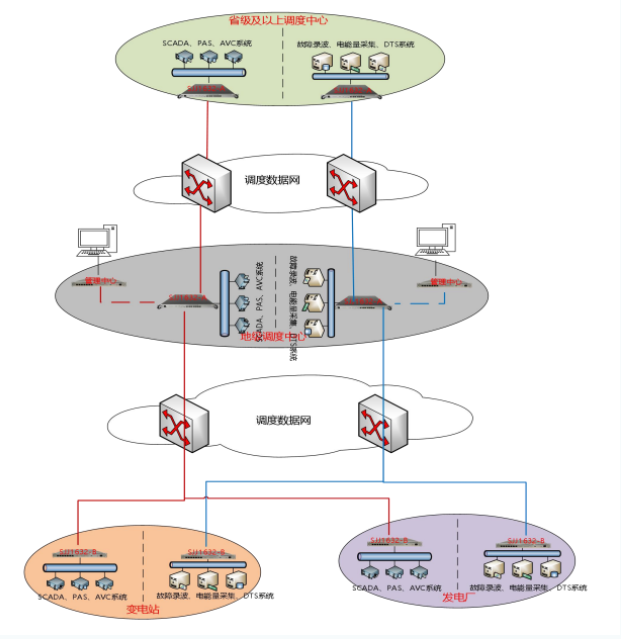
产品特点及关键技术 支持国密规范和电力系统专用纵向加密认证装置技术规范,可和其他符合规 范的纵向加密装置互联互通; 支持链路备份、VLAN、地址借用、桥模式等多种应用环境的部署需求,具有良好的网络适应性; 支持多机负载均衡和双机热备,增加用户网络的健壮性与稳定性; 完善的管理功能,实现了对纵向加密装置的认证、管理和监控; 采用专业的高性能网络处理器和加密芯片零拷贝技术,确保业务高效处理; 采用数据包特征分析技术,能抵抗包括 Ping Attack、Syn Attack 等DDos 攻击; 设备支持双进双出链路,满足电力双平面业务需求,实现两个数据通道单独协商及数据加密。 产品优势 全系产品支持配置平滑迁移,产品兼容性好、延续性强,实现新老产品升级换代。 设备支持双进双出链路,满足电力双平面业务需求。DVG100 百兆设备最大支持 2048 条隧道、DVG1000 千兆设备最大支持 10000 条隧道,可快速完成所有隧道的密钥协商; DVG100 百兆设备最大支持 10 万条隧道,DVG1000千兆设备最大支持50 万条策略; DVG1000 千兆设备性能处于行业领先地位。 典型部署 调度数据网络为分级网络部署,纵向加密装置常见部署于国调、省调、地调、县调、厂站及新能源场站等关键节点。 省级及以上调度中心典型部署 省级及以上调度中心,需要对地级调度中心、高压变电站、发电厂的自动化 系统(含 SCADA 系统、PAS 系统、AVC 系统、PMU 系统及电能量采集系统、故障录 波系统等)进行控制。为保证其调度自动化系统及调度数据网的安全,按照安全 分区的原则,分别在安全 I 区与安全 II 区的上下级之间的外部互联处部署纵向加密装置。
地级调度中心典型部署 地级调度中心,一方面需要被省级调度中心控制,另一方面需要对变电站、 发电厂的自动化系统(含 SCADA 系统、PAS 系统、AVC 系统、PMU 系统及电能量采 集系统、故障录波系统等)进行控制。为保证其调度自动化系统及调度数据网的 安全,按照安全分区的原则,分别在安全 I 区与安全 II 区的上下级之间的外部互联处部署纵向加密装置。
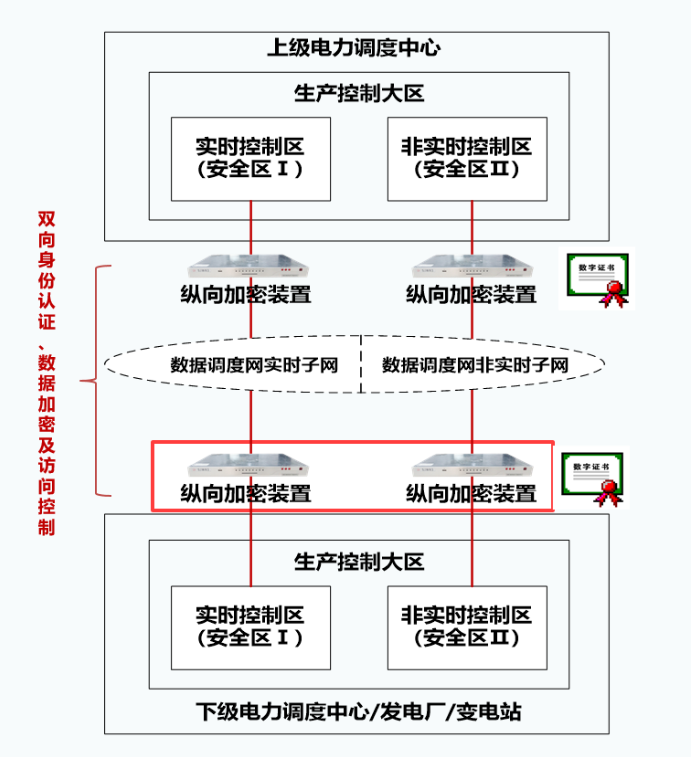
安装原则 在电力系统网络中,每一级电力调度公司的本地网,根据业务重要性的不同,划分为4个不同的区域,分别是I区(控制区)、II区(生产区)、III区(生产管理区)、Ⅳ区(管理信息区)。除管理信息区与其它三个区域没有什么信息交换外,其它各区之间存在着数据的交换和传输。针对这个特点,“电力二次系统安全防护总体方案”以“分层分区,强化边界”为原则,以“横向隔离,纵向防护”为策略,规定:在纵向I/II区(即控制区与生产区)之间的数据通信,采用纵向加密认证装置进行安全防护;在横向I/II与III区(即控制区/生产区与生产管理区)之间的数据传输,采用横向隔离装置进行安全隔离。
|
|||||||||||||||||||||||||||||||||||||||